Je organisatie groeit, groeit je ICT mee?
Het gaat goed met je organisatie. Er komen klanten bij, het team wordt groter en misschien is er zelfs een grotere of tweede locatie in beeld. Minder zichtbaar is dat ook je ICT-omgeving groeit. Elke nieuwe collega heeft accounts, een laptop en toegang tot applicaties nodig. Elke nieuwe klant brengt weer eigen afspraken en gegevens mee. Dat loopt allemaal vanzelf, totdat er in korte tijd veel nieuwe collega’s starten of de collega die alles regelt wegvalt. Dan is de vraag of je huidige ICT nog past bij de groeifase van je organisatie.
Waar de kloof ontstaat
Over de groei van klanten, omzet en medewerkers wordt vaak bewust nagedacht. Over de gevolgen voor ICT een stuk minder, die sluipen er ongemerkt in. Met iedere medewerker komen er accounts, rechten en apparaten bij, en het beheer schaalt niet automatisch mee.
Je kunt dit zien als twee lijnen. De ene lijn laat zien wat de organisatie van ICT vraagt. De andere laat zien wat je ICT aankan. Bij een klein team loopt die tweede lijn vaak ruim voor. Er is weinig te regelen en een paar goede afspraken zijn genoeg om alles werkend te houden.
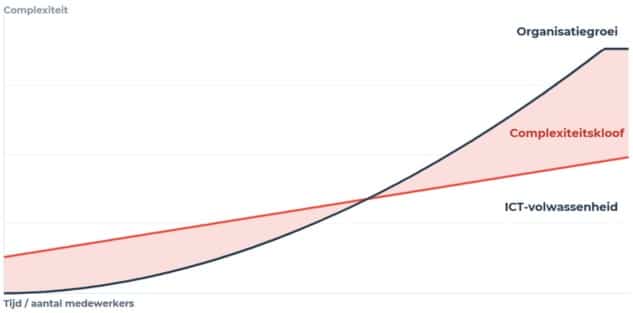
Naarmate je organisatie groeit, gaat de groei harder dan je ICT kan bijbenen. Op een gegeven moment kruisen de lijnen en vanaf dat punt ontstaat er een kloof die steeds groter wordt. Dat is de complexiteitskloof. Je merkt die vaak niet als één groot probleem, maar als kleine vertragingen die ongemerkt veel productiviteit en focus kosten.
Handwerk dat steeds vaker terugkomt
Het eerste signaal is handwerk dat zich blijft herhalen. Bijvoorbeeld wachtwoorden resetten, toegang verlenen tot bepaalde mappen, software met de hand installeren of licenties toewijzen. Elke handeling op zich kost maar een paar minuten en is snel gedaan. Maar het probleem is dat handwerk meegroeit met je organisatie. Met grofweg twee keer zoveel medewerkers komen er ook twee keer zoveel verzoeken. Stel dat je ICT-beheerder nu een halve dag per week kwijt is aan dit soort klussen. Bij een verdubbeling van het team kan dit oplopen tot een hele dag per week. Die tijd kan de ICT-beheerder niet besteden aan structurele verbeteringen of het voorbereiden op verdere groei.
Daar komt bij dat handmatige werkzaamheden de kans op fouten vergroten. Zo wordt een toegangsrecht vergeten of krijgt een medewerker de verkeerde licentie. Wat telkens hetzelfde verloopt, kun je meestal vastleggen of automatiseren, zodat het niet meer afhangt van wie er toevallig tijd heeft.
Afhankelijkheid van een paar collega’s
Een tweede signaal is dat de kennis bij één of twee medewerkers zit. Vaak is dat de collega die ooit ‘even’ de ICT erbij is gaan doen en inmiddels weet hoe alles in elkaar zit en waarom bepaalde dingen op een bepaalde manier zijn ingesteld. Die collega is vaak ook de brandjesblusser van het bedrijf geworden, waardoor er weinig ruimte overblijft voor structurele verbeteringen. Zolang die persoon er is, gaat het meestal goed. Maar als hij of zij op vakantie is, ziek wordt of een andere baan vindt, blijkt pas hoeveel kennis niet is vastgelegd. Een collega die het beheer kan overnemen, is bovendien niet zomaar gevonden. Volgens het UWV was de arbeidsmarkt voor ICT-beroepen in het tweede kwartaal van 2026 in 34 van de 35 arbeidsmarktregio’s krap tot zeer krap.
Wanneer wordt ‘later’ te laat?
Meestal wordt dit pas urgent door iets van buiten. Een grotere klant vraagt bijvoorbeeld hoe je toegang en beveiliging hebt geregeld in verband met NIS2. Dan moet je kunnen aantonen dat je alles goed hebt ingericht. Dat lukt een stuk makkelijker als je ICT gestandaardiseerd is. En dat gaat makkelijker op het moment dat je nog met 20 mensen bent, dan wanneer je met 100 mensen een warboel moet gaan uitzoeken.
De gevolgen van achterblijvende ICT
Een ICT-omgeving die achterblijft merk je uiteindelijk in je dagelijkse werk. Een nieuwe collega kan niet aan de slag omdat de rechten niet kloppen, of een medewerker zit vast omdat er een account of licentie ontbreekt. Een klantproject loopt vertraging op omdat de enige collega die weet hoe iets is ingesteld er niet is. Op zichzelf zijn het kleine dingen, maar ze komen steeds vaker voor en elke keer gaat werktijd verloren van mensen die er zelf niets aan kunnen doen.
Daarnaast ontstaan er risico’s. Wie rechten met de hand toekent en intrekt, vergeet weleens iets. Het account van een vertrokken collega blijft dan actief of iemand heeft toegang tot meer dan nodig is. Dat zijn de gaten die een beveiligingsrisico vormen.
Past je ICT nog bij je volgende groeifase?
De vraag is dus niet of je ICT vandaag werkt, want dat doet het waarschijnlijk wel. De vraag is of het ook werkt voor de organisatie die je over een jaar of twee wilt zijn. Wat gebeurt er als je team verdubbelt? Hoeveel terugkerende klussen gaan nu nog met de hand? En wat als de collega die alles weet twee weken op vakantie gaat? Heb je op één of meer van die vragen geen goed antwoord, dan zit je waarschijnlijk al in de complexiteitskloof.
Meer ICT is daarbij meestal niet het antwoord. Het gaat erom dat wat je hebt past bij wat je nodig hebt, met minder handwerk, kennis die is vastgelegd en een basis die niet bij elke nieuwe collega opnieuw hoeft te worden uitgevonden. Dat begint met weten waar je nu staat. We kijken dan onder andere naar mensen, processen, technologie, beveiliging en de afspraken eromheen en zetten dat naast wat de volgende groeifase van je organisatie vraagt. Dat levert een overzicht op van de knelpunten en van de volgorde waarin je ze het best aanpakt.
Benieuwd waar jullie staan? Dit kunnen wij voor je doen aan de hand van een IT Maturity Scan. Neem contact met ons op en laten we samen kijken naar jullie ICT-volwassenheid.
Vond je dit interessant?
Schrijf je in voor onze nieuwsbrief, mis niks en ontvang speciale aanbiedingen plus de belangrijkste ICT nieuws, tips & tricks!
"*" geeft vereiste velden aan